
2026 年 11 月 6 日に更新しました
DLP ポリシーは、管理センターでは データ ポリシー という名前です。いまは、環境グループの単位でコネクタやアクションを細かく許可・ブロックできる 高度なコネクタ ポリシー もあります。ブロックできないコネクタの一覧は変わることがあるので、最新は コネクタの分類 で確かめてください。
Power Platform は柔軟性・拡張性が高いだけでなく、安全性も高いサービスです。
Power Platform では様々なデータにアクセスができるように、サービスで提供されている連携の仕組み (API) を簡単に利用できる形式にして提供しています。この様々なデータにアクセスできる API のラッパー (Wrapper:API を包んで、簡単に使えるようにしたもの) として、コネクターが利用できます。
ただ、様々なITのスキルレベルの方が利用する Power Platform だからこそ、その管理者は、誰かが誤って データを持ち出さないようにするガードレールを敷いておく必要があります。
このガードレールの仕組みとして、データ損失防止 (Data Loss Prevention) ポリシー (DLP ポリシー) という機能が提供されています。
今回はそのDLPポリシーについて紹介します。
コネクターのグループ化とブロックを提供する
DLP ポリシーとは、コネクターのグループ化とブロックを提供する機能です。
DLP ポリシーを利用すると、コネクターを以下の3種類に分類することができます。
DLP ポリシーで分類できるグループ
DLPポリシーで分類できるグループは、コネクタを分類するだけでなく、データの持ち出しを制限することができます。以下はその3種類のグループです。
| データグループ | 説明 |
|---|---|
| ビジネス | ビジネス用として位置づけるコネクタ。 イメージとしては、 Dataverse, SharePoint, Office 365, Microsoft 365 Outlook など。 |
| 非ビジネス | 業務に利用しないコネクタを分類する。 イメージとしては facebook, X, DropBox, Google Drive など。 他にも、OneDrive for Business ではない OneDrive や Outlook などのコネクタも分類する。 |
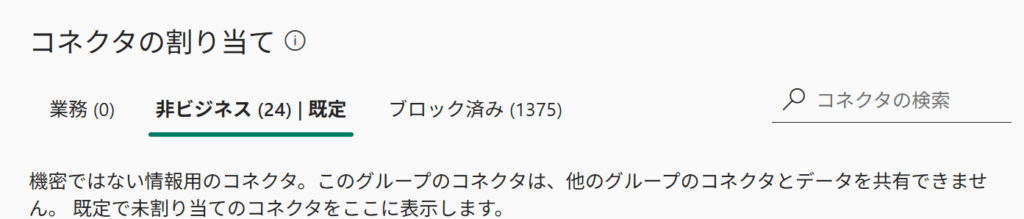
| ブロック済み | どのような場合でもブロックする対象のコネクタ。 ブロックできないコネクタがあり、現在24コネクターがその対象。 |
DLP 戦略の確立 – Microsoft Power Platform – Power Platform | Microsoft Learn
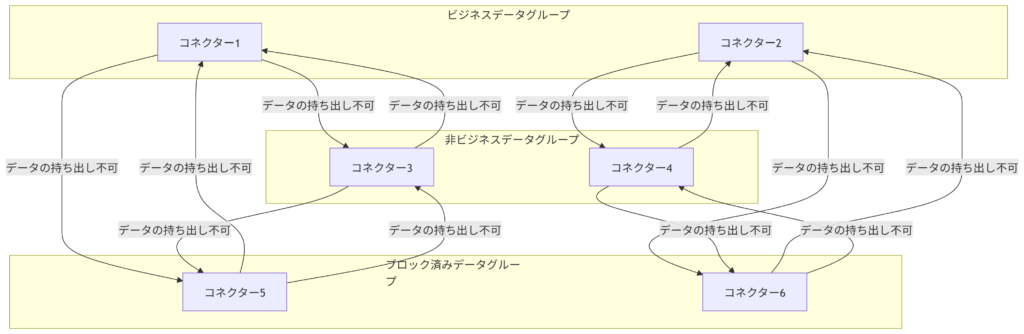
この分類はどのように機能するかというと、以下のようなイメージです。
環境ごとにそれぞれのグループにコネクターを配置することで、グループ内のコネクターのデータ連携を許可します。
ヒント
このDLPポリシーは環境ごとに設定することができます。
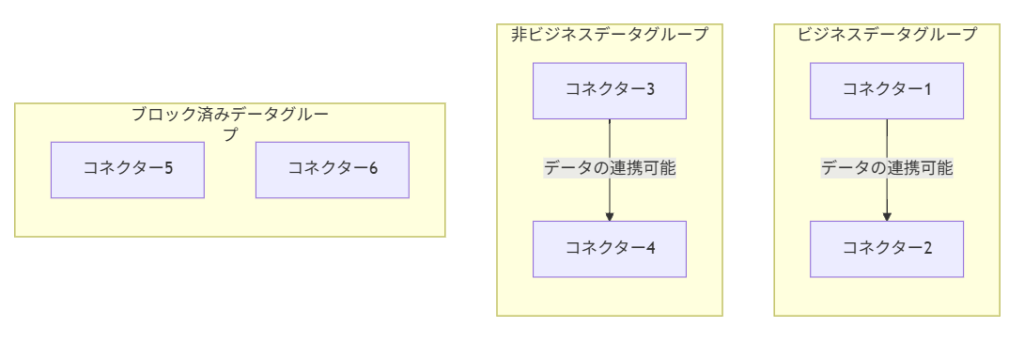
一方で、異なるグループ間、つまりビジネスと非ビジネス間のコネクター間のデータの持ち出し、また単純にブロックすることでそのコネクターにはデータの持ち出しを禁止することができます。
新しいコネクター
Power Platform には新しいコネクターが提供されます。
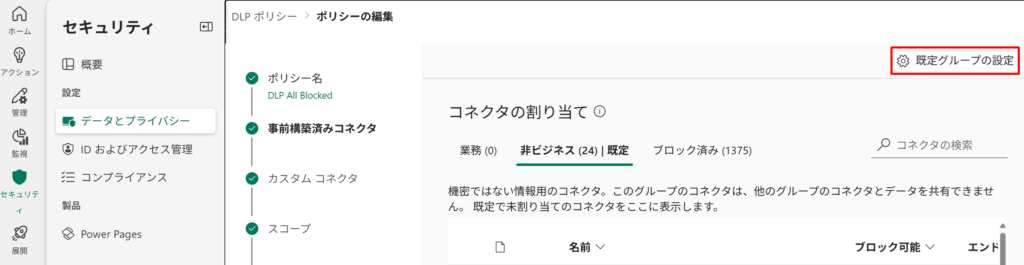
新しいコネクターが提供されると、既定ではすべてのコネクタが非ビジネスグループに配置されます。そこから設定に応じて、ビジネスまたはブロック済みに変更できます。
DLPポリシーを編集して、コネクタの初期分類を変更することもできます。
コネクタの分類 – Power Platform | Microsoft Learn
ブロックできないコネクター
実は、DLP ポリシーでブロックできないコネクターがあります。
Microsoft Enterprise Plan の標準コネクタや Office のカスタマイズシナリオをサポートするコネクターや、Microsoft Power Platform の基本機能(Dataverse、承認、通知など)を支えるすべてのコネクターは、ユーザーが重要な機能を問題なく使い続けられるようにするため、ブロックすることができません。
これらのコネクターはビジネスデータグループまたは非ビジネスデータグループに分類することができます。
以下は、ブロックできないコネクターのリストです。24コネクターがブロックすることができません。
| Microsoft Enterprise Plan 標準コネクタ | コア Power Platform コネクタ |
|---|---|
| Defender for Cloud Apps | 承認 |
| Dynamics 365 Customer Voice | 通知 |
| Excel Online (Business) | Dataverse (レガシ) |
| Kaizala | Dataverse |
| Microsoft 365 Groups | Power Apps 通知 (v1 および v2) |
| Microsoft 365 Groups Mail (Preview) | Microsoft Copilot Studio |
| Microsoft 365 Outlook | |
| Microsoft 365 Users | |
| Microsoft Teams | |
| Microsoft To-Do (仕事) | |
| OneDrive for Business | |
| OneNote (ビジネス) | |
| Planner | |
| Power BI | |
| SharePoint | |
| Shifts | |
| Skype for Business Online | |
| Yammer |
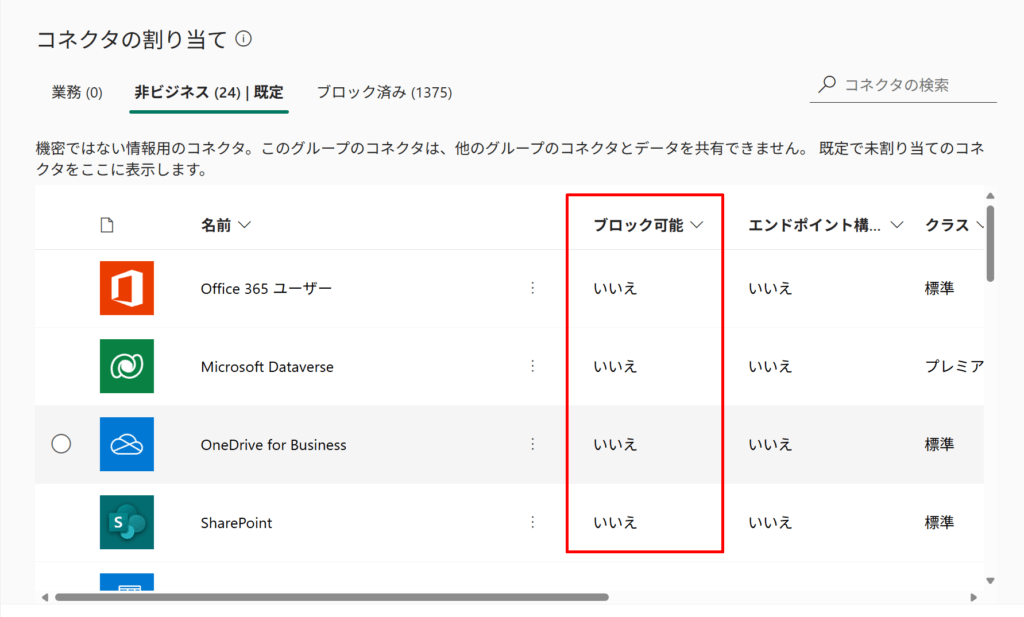
ブロックできるかできないかはDLPポリシーの編集画面のこの列で確認できます。
DLPポリシーを設定できる権限
テナントレベルのポリシーと環境レベルのポリシーがあります。
テナント レベル ポリシー
テナントレベルのポリシーを設定するには、以下のEntra ID の権限が必要です。
- グローバル管理者
- Power Platform 管理者
- Dynamics 365 管理者
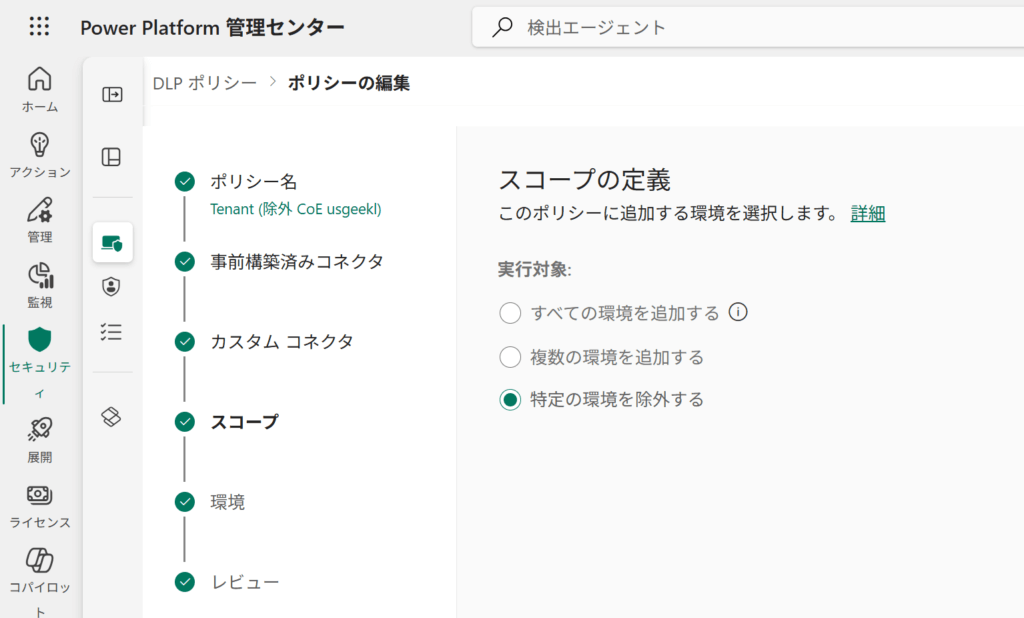
テナント管理者は、テナント レベルのデータ ポリシーの 3 種類のスコープを定義できます。
テナントレベルのDLPポリシーを適用する環境のスコープには、以下の選択肢から選ぶことができます。
| オプション名 | 説明 |
|---|---|
| すべての環境に適用する | すべての環境に適用する。 例外なく、テナント全体に適用する必要があるデータ ポリシー ルール用です。 |
| 複数の環境に適用する (すべてではない) |
選択した複数の環境に適用する。 全ての環境を選択したとしても、 新しく追加される環境はにしたとしてもすべてではない。 |
| 特定の除外された環境を 除くすべての環境に適用する |
特定の除外された環境を除くすべての環境に適用する。 テナント管理者は通常テナント全体にデータ ポリシーを 定義しますが、特定の環境は除外します。除外された 環境の場合、テナント管理者はオプション 2 で 説明されているように、代替データ ポリシーを 定義して複数の環境に適用できます。 |
データ ポリシーの管理 – Power Platform | Microsoft Learn
- すべての環境を追加する
- 複数の環境を追加する
- 特定の環境を除外する
このテナントレベルのポリシー (テナント全体に適用、複数の環境に適用、特定の環境を除外して適用) でブロックされていると、そのコネクターは別のポリシーで許可していてもテナントレベルのポリシーが優先されブロックされます。
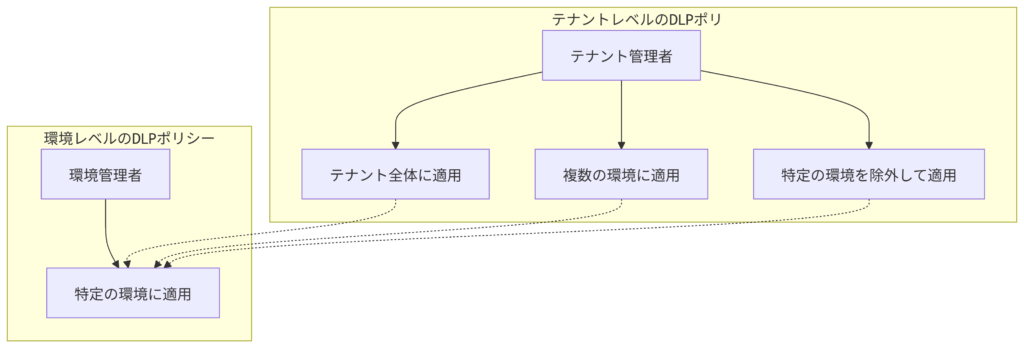
テナントレベルのポリシーも継承されて適用されます。
ヒント
例えば、テナントレベルポリシーでブロック、環境レベルDLPポリシーで許可されていたとしても、ブロック判定となります。
新しく環境が作成された時にも、このポリシーをうまく利用することで対応することができます。
ヒント
すべてを対象の場合と、特定の環境を除く、でDLPポリシーを作成すれば、新しく作成された環境にも適用することができます。
環境レベルのポリシー
環境レベルのポリシーは、一度に 1 つの環境に対して定義できます。 特定の環境のDLPポリシーを設定するには、その環境の以下のDataverse のセキュリティロールが必要です。
- システム管理者
- 環境管理者
環境管理者は、テナント レベルのポリシーから自身の環境を除外することはできません。 したがって、テナント管理者が定義した環境を対象とするすべての制限は、個々に環境用に定義した任意の環境レベル ポリシーに加えて引き続き適用されます。
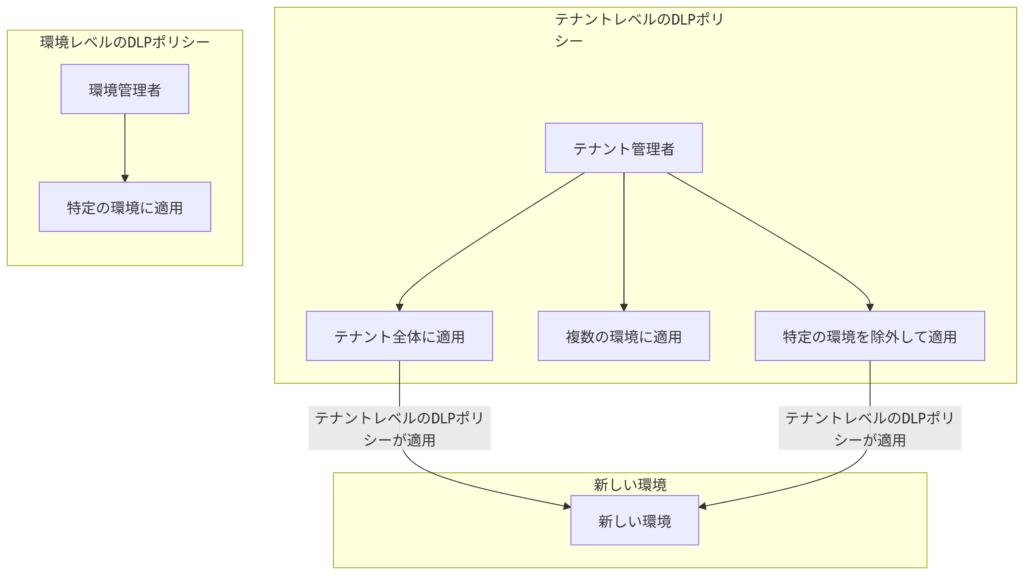
テナント レベルのポリシーを持つテナント管理者と同様に、環境管理者は環境に複数の環境レベルのポリシーを定義できます。
環境管理者は複数の環境を管理する場合がありますが、環境レベルのポリシーに複数の環境を含めることはできません。 管理する環境ごとに個別の環境レベルのポリシーを定義する必要があります。
ポリシーとスコープを表示する – Power Platform | Microsoft Learn
このDLPポリシーの概念を理解して、安全なPower Platform 環境を整えましょう!
あわせて読みたい
高度なコネクタ ポリシーの設定例と、環境の守り方です。
Copilot Studio で Dataverse MCP Server を利用する2026 年 11 月 6 日に更新しました 確かめる場所を図にまとめ、Copilot Studio 以外の MCP クライアントから使うときの注意を追記しました。 2026/03… Power Platform 環境セキュリティグループの外に Copilot Studio エージェントを共有できるか2026 年 11 月 6 日に更新しました 5 つの階層を図にしました。Copilot や Teams に公開したエージェントは、いまは Microsoft 365 管理センター…
 既定の環境でのユーザーが持つセキュリティロールから既定の環境でのアクセスコントロールを紐解く2026 年 11 月 6 日に更新しました 既定の環境で「できること・できないこと・止め方」を 1 枚の図にまとめました。また、記事の中に出てくる開発者環境は、2026 年 11…
メルマガで新しい記事を受け取る
新しい記事や講座のお知らせを、メールでお届けします。いつでも配信を停止できます。
ご登録いただいたアドレスは、メルマガの配信にだけ使います。
あわせて学びたいオンライン講座
どの講座から始めればよいか、学ぶ順番をまとめています。

コメントを残す